Ciberataque a Renfe y Adif expone datos de viajeros
Los atacantes se llevaron unos 500 GB de información, en su mayoría nombres y correos electrónicos de clientes. Las empresas descartan que se hayan filtrado medios de pago o documentos de identidad.
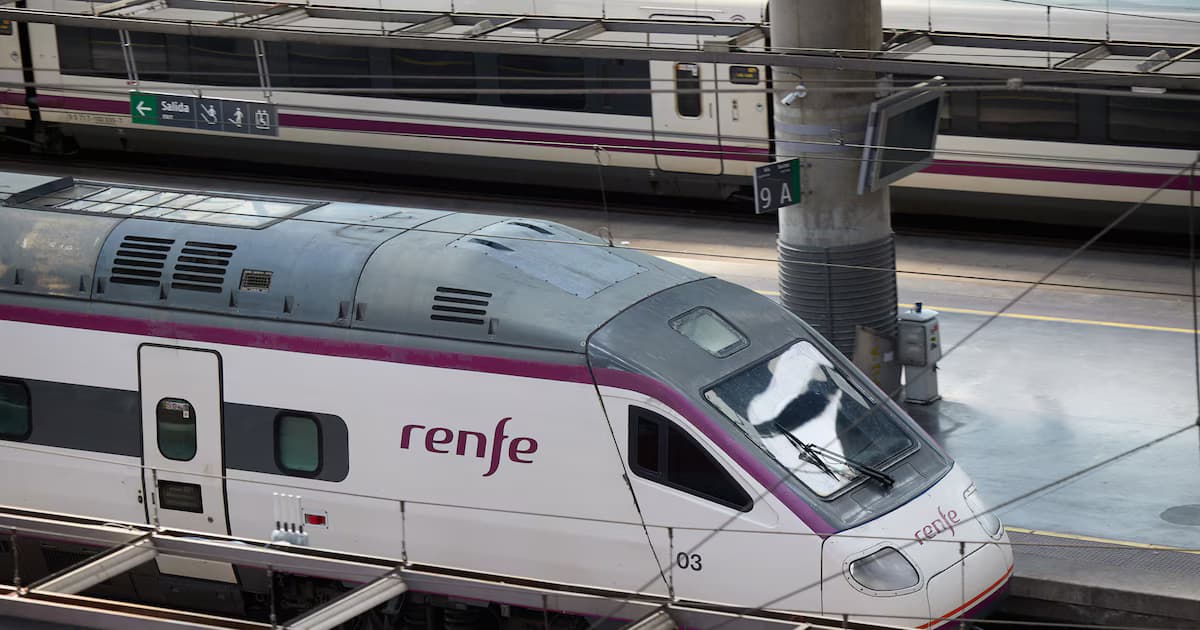
Renfe, el operador público de trenes de España, confirmó que sufrió un ciberataque en el que se extrajeron unos 500 GB de información de sus clientes. La intrusión empezó en los servidores de Adif, el administrador de la infraestructura ferroviaria, y desde allí pasó a los sistemas de Renfe, que estaban conectados a los de Adif.
Según la investigación inicial, los atacantes obtuvieron sobre todo nombres y direcciones de correo electrónico de viajeros. La compañía descartó que se hayan visto comprometidos los medios de pago, los números de documento de identidad o la información bancaria, aunque el análisis forense todavía revisa qué contiene exactamente el volumen robado.
El ataque se prolongó durante varios días y tuvo su punto más alto de extracción el jueves 24 de septiembre. Adif investiga si la puerta de entrada fue su sitio web y no descarta que los atacantes se hayan apoyado en herramientas de inteligencia artificial para encontrar vulnerabilidades. La autoría sigue sin identificarse.
Ambas empresas activaron sus protocolos de emergencia, aislaron los entornos afectados y aplicaron medidas extraordinarias de contención. Adif presentó la denuncia y notificó el incidente al Centro Criptológico Nacional, que investiga el caso.
La circulación de trenes no se vio afectada en ningún momento. Adif suspendió sus páginas web como medida preventiva y este sábado informó que volvieron a estar operativas. A los usuarios se les recomienda vigilar su correo, desconfiar de mensajes sospechosos que se hagan pasar por la compañía y cambiar sus contraseñas si lo consideran necesario.