Un fallo de macOS deja entrar sin contraseña y ya lo están usando
La vulnerabilidad está en el sistema de compartir pantalla y da acceso de administrador. Apple publicó el parche el 6 de agosto; los atacantes lo aprovechan para instalar mineros de criptomonedas.
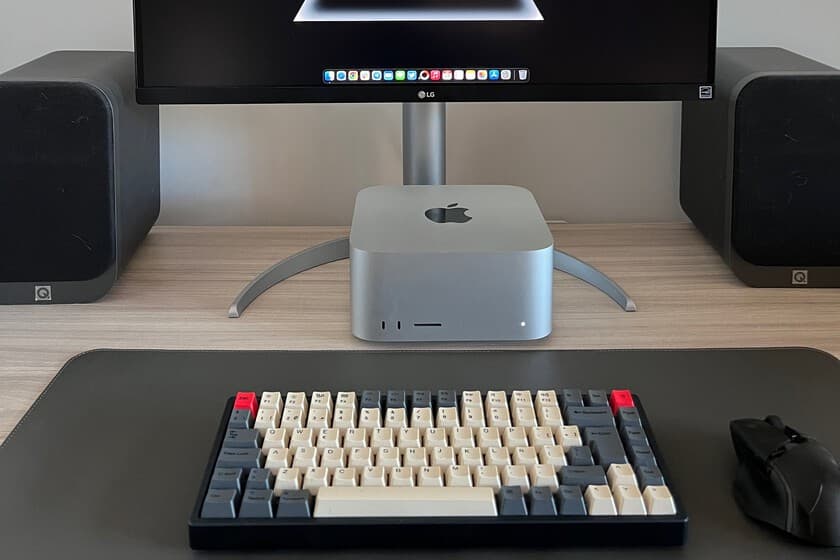
Una vulnerabilidad de macOS permite a un atacante conectarse al equipo de otra persona sin necesidad de contraseña, aprovechando un fallo en el sistema de compartir pantalla. Está identificada como CVE-2026-65400 y ya se está explotando.
El Centro Nacional de Ciberseguridad de Países Bajos actualizó su informe sobre el fallo el 12 de agosto tras recibir avisos de que estaba siendo aprovechado.
Quien lo explota obtiene acceso de administrador en los sistemas vulnerables. El uso documentado hasta ahora es instalar aplicaciones de minería de criptomonedas sin que el dueño del equipo se entere: el computador trabaja para otro y la factura de electricidad la paga su propietario.
Apple publicó una actualización de emergencia el 6 de agosto. Están afectadas las versiones anteriores a macOS Sonoma 14.8.9, Sequoia 15.7.9 y Tahoe 26.6.1. Actualizar es lo único que cierra el agujero.
La compañía describe el problema de forma deliberadamente vaga —«un problema de autenticación resuelto mejorando la gestión de estado»—, mientras que firmas de seguridad detallan que el fallo está en cómo macOS implementa el protocolo de autenticación Secure Remote Password.